Quốc tế
16/07/2020 14:15Phát hiện lỗ hổng nghiêm trọng trong thiết bị mạng Trung Quốc
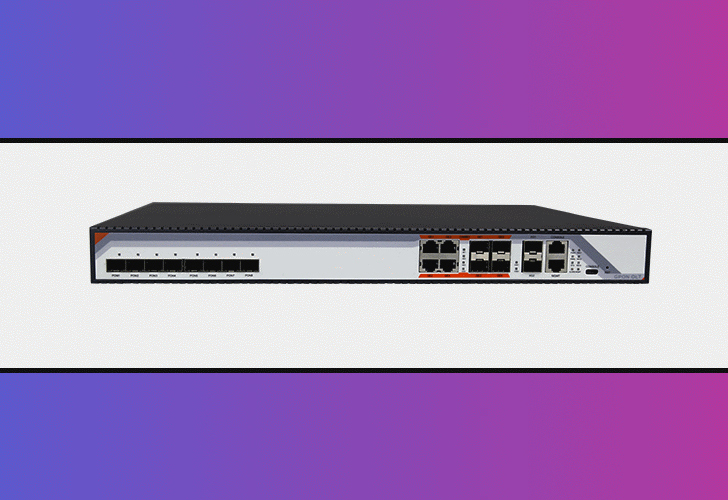
Thuật ngữ FTTH OLT dùng để chỉ các thiết bị mạng cho phép các nhà cung cấp dịch vụ internet mang đường truyền dẫn cáp quang đến gần với người dùng đầu cuối nhất có thể.
Các thiết bị này giúp chuyển đổi dữ liệu từ đường truyền quang sang kết nối cáp Ethernet cổ điển sau đó cắm vào nhà của người dùng đầu cuối, trung tâm dữ liệu hoặc trung tâm kinh doanh.
Các thiết bị này được đặt trên tất cả các mạng của nhà cung cấp dịch vụ internet (ISP) và do vai trò quan trọng của chúng, chúng cũng là một trong những loại thiết bị mạng phổ biến nhất hiện nay, vì chúng có mặt trong hàng triệu điểm cuối của mạng internet trên toàn cầu.
 |
| Phát hiện lỗ hổng nghiêm trọng trong thiết bị mạng Trung Quốc |
Trong một báo cáo được công bố trong tuần này, các nhà nghiên cứu bảo mật Pierre Kim và Alexandre Torres cho biết họ đã phát hiện ra 7 lỗ hổng trong firmware của các thiết bị FTTH OLT do nhà cung cấp thiết bị Trung Quốc C-Data sản xuất.
Cả hai nhà nghiên cứu bảo mật đều cho biết, họ đã xác nhận các lỗ hổng bằng cách phân tích firmware mới nhất chạy trên hai thiết bị, nhưng họ tin rằng các lỗ hổng này đều ảnh hưởng đến 27 mẫu FTTH OLT khác, vì chúng đều dùng cùng firmware.
Tuy nhiên, điều tồi tệ nhất và đáng lo ngại nhất trong các lỗ hổng là sự hiện diện của các tài khoản backdoor (cửa sau) Telnet được mã hóa trong firmware. Các tài khoản này cho phép kẻ tấn công kết nối với thiết bị thông qua máy chủ Telnet chạy trên giao diện WAN (phía internet) của thiết bị. Kim và Torres cho biết các tài khoản được cấp quyền truy cập giao tiếp dòng lệnh (CLI) của quản trị viên một cách đầy đủ.
Hai nhà nghiên cứu cho biết họ đã tìm thấy bốn sự kết hợp mật khẩu tên người dùng được ẩn trong firmware của C-Data, với các tài khoản backdoor khác nhau trên mỗi thiết bị, dựa trên kiểu máy và phiên bản firmware.
Hai nhà nghiên cứu cũng đã chỉ ra rằng tất cả các giao diện quản lý trên các thiết bị được thử nghiệm đều chạy ở chế độ văn bản gốc không được mã hóa, với HTTP chứ không phải HTTPS, Telnet thay vì SSH, v.v. điều này tạo điều kiện dễ dàng cho các đối tượng tấn công vào mạng người dùng.
Kim và Torres cho biết họ đã công bố phát hiện của họ mà không thông báo cho nhà cung cấp vì họ tin rằng một số backdoor được nhà cung cấp cố tình đặt trong firmware.
Cả hai nhà nghiên cứu bảo mật cũng nói rằng việc xác định tất cả các thiết bị dễ bị tấn công cũng sẽ là một vấn đề đối với các ISP, vì một số thiết bị dễ bị tấn công dường như đã được bán như một dạng sản phẩm nhãn trắng, dưới các nhãn hiệu khác nhau, như OptiLink, V-SOL CN, BLIY...
Dưới đây là danh sách các mẫu FTTH OLT dễ bị tấn công: 72408A; 9008A; 9016A; 92408A; 92416A; 9288; 97016; 97024P; 97028P; 97042P; 97084P; 97168P; FD1002S; FD1104; FD1104B; FD1104S; FD1104SN; FD1108S; FD1108SN; FD1204S-R2; FD1204SN; FD1204SN-R2; FD1208S-R2; FD1216S-R1; FD1608GS; FD1608SN; FD1616GS; FD1616SN; FD8000.
Hiện C-Data chưa đưa ra bình luận gì về vấn đề này.

Bài đọc nhiều